رصد – أثير
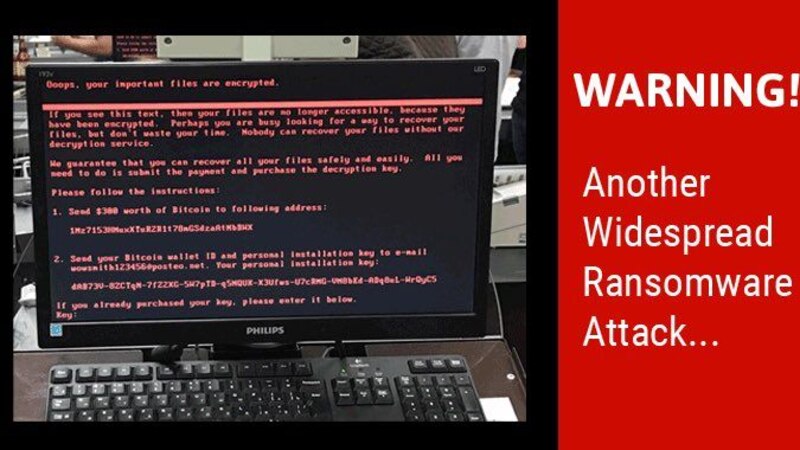
رصد فريق الاستجابة لدى المركز الوطني للسلامة المعلوماتية تقارير عن وجود هجمات الكترونية تأثرت بها مؤسسات عالمية بسبب فيروس الفدية الجديد.
وقال المركز على تويتر و رصدته “أثير” بأن فيروس الفدية الجديد Petaya يعمل على إعادة تشغيل جهاز الضحية ومن ثم يعمل على تشفير (MFT) master file table لذاكرة التخزين بالجهاز .
وأفاد المركز بأن فيروس الفدية يقوم باستبدال (MBR) لذاكرة التخزين بكود خاص لعرض ملاحظة ورسالة طلب الفدية، ولا يمكن إثر ذلك تشغيل الجهاز المصاب .
وحتى الآن، رصد فيروس الفدية من قبل ٢٦ برنامجا من أصل ٦١ برنامجا لمكافحة للفيروسات.
كما يقوم فيروس الفدية الجديد بإستغلال نفس الثغرة لفيروس Wanacry مع الاختلاف في طريقة العمل.
ودعا المركز إلى عزل الجهاز المصاب عند اكتشاف الإصابة لمنع الفيروس من الانتشار، كما دعا إلى التواصل مع المركز الذي يقدم خدمة الاستجابة للحوادث الامنية السيبرانية على مدار الساعة، من خلال:
ocert999@ita.gov.om
الخط الساخن: 24166828
يذكر إن فيروس الفدية ظهر على الإنترنت في أبريل الماضي من خلال مجموعة تطلق على نفسها “Shadow Brokers”، وهي نفس المجموعة التي أعلنت العام الماضي عن الاستحواذ على أدوات وثغرات من وكالة الأمن القومي الأمريكية NSA تستخدمها الوكالة في اختراق أجهزة المستخدمين، على حد قولهم.